「侵入される前提」でどう備える? ~流通ISAC×富士通で考える、能動的サイバー防御と脅威ハンティング~第2回「セキュリティ部会」開催~
サイバー攻撃への備えとして、EDRやSOCなどの監視体制を整える企業が増える一方、攻撃手法も高度化・巧妙化しています。アラートが出ていないからといって、必ずしも「侵害されていない」とは限りません。
そこで9月25日に開催した第2回セキュリティ部会では、「侵入される可能性を前提に、企業はどう備えるべきか」をテーマに、三菱食品株式会社、富士通のセキュリティ専門家による講演と、参加企業同士のディスカッションを実施しました。
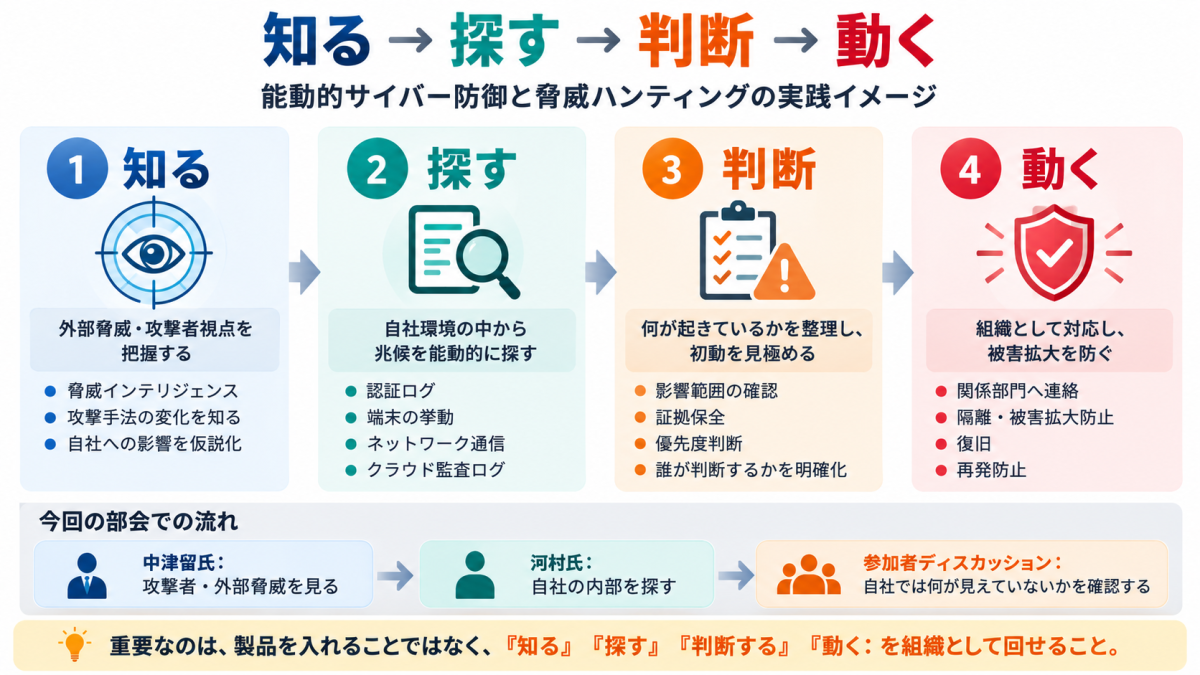
今回の部会を通じて見えてきたキーワードは、
知る → 探す → 判断する → 動くという一連の流れです。
業界で起きている脅威を知り、自社に潜む兆候を能動的に探し、見つけた後に誰がどのように判断・対応するのか。製品やツールの導入だけではなく、事業継続や組織体制まで含めてセキュリティを考える時間となりました。
【開催概要】
■ 開催概要
日時: 2026年月9日25日(金) 14:30~17:30
会場: 富士通大阪Hub ( 大阪府大阪市北区大深町5-54 グラングリーン大阪南館パークタワー23階)
■ テーマ
基調講演
テーマ:流通ISACが果たす役割と脅威情報共有による共同防衛の実践
登壇者:三菱食品株式会社 常務執行役員IT・デジタル統括 石﨑 智晴 様
情報提供
テーマ:フロンティア AI 時代のインシデント早期検知・対応のあり方
登壇者:富士通株式会社 Uvance Wayfinders
Principal Security Consultant 中津留 勇 氏
Lead of Blue Team, Security Consulting 河村 拓哉 氏
テーブルディスカッション
【基調講演】「流通ISACが果たす役割と脅威情報共有による共同防衛の実践」 三菱食品株式会社 常務執行役員 IT・デジタル統括 石﨑 智晴 様
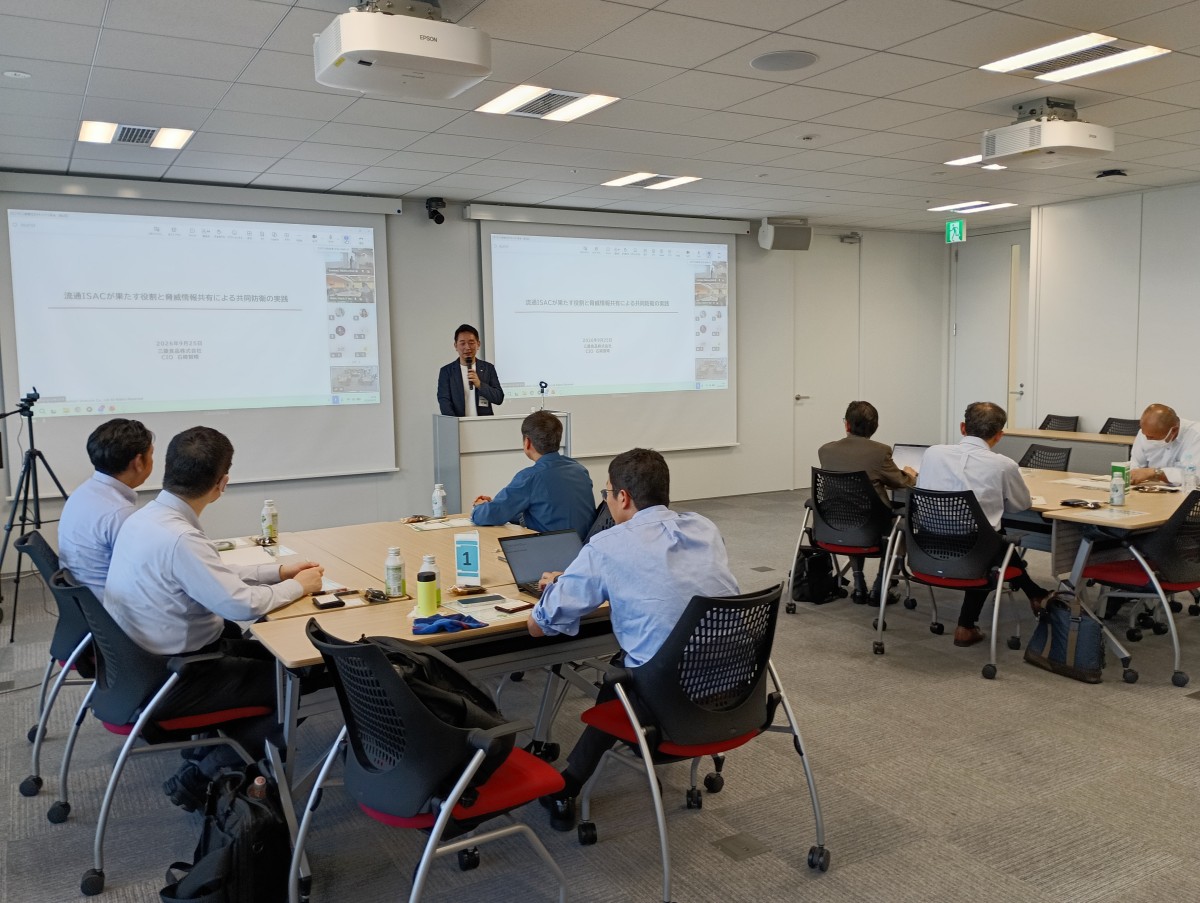
食品流通を止めない――石﨑氏が語る「サイバーセキュリティとレジリエンス」
三菱食品株式会社の石﨑 智晴氏からは、食品流通を支える同社の事業基盤と、サイバーリスクへの備え、さらに流通ISACを通じた業界横断での取り組みについて紹介いただきました。
三菱食品様は、約6,500社の食品メーカーと約3,000社の小売・外食企業をつなぎ、その先には約16万店舗があります。また、日々処理する取引伝票は約300万件に及びます。まさに食品メーカーと小売の間に位置し、商品、受発注、在庫、物流などをつなぐ「食のライフライン」を支える存在です。だからこそ、情報システムが停止した場合の影響は、自社だけにはとどまりません。
メーカーからの商品供給、物流センターでの作業、小売店舗への配送など、食品サプライチェーンのさまざまな場所に影響が広がる可能性があります。
石﨑氏は、こうした事業特性を踏まえ、サイバーセキュリティを単なる「情報を守る取り組み」として捉えるのではなく、事業を止めないためのレジリエンスの一部として考える必要があると説明しました。
「防ぐ」だけでなく、止まった後まで考える
クラウドやSaaSの利用拡大、サプライチェーンの複雑化に伴い、企業が管理すべき領域は広がっています。
さらに近年は、ランサムウェアなどのサイバー攻撃によって、企業のシステム停止が製造・物流・店舗運営まで波及するケースもあります。そのため三菱食品では、セキュリティ対策を情報防御だけで考えるのではなく、予防→検知→初動→事業継続→復旧までを一連の取り組みとして捉えています。
多要素認証、バックアップ、監視などの技術的対策に加えて、インシデント発生時の連絡体制やCSIRTの役割、経営への報告、復旧判断など、「誰が、何を判断するのか」まで平時から整理することが重要になります。
実際、三菱食品様では基幹システムの安定稼働を重要なリスク管理項目として位置付け、バックアップやウイルス対策などを進めています。
1社だけでは守り切れない――流通ISACという「共同防衛」
もう一つ、石﨑氏が紹介したのが流通ISACの取り組みです。
流通業界は、メーカー・卸・小売が密接につながっています。そのため、一社で発生したインシデントが、物流や店舗運営などを通じてサプライチェーン全体へ影響する可能性があります。
こうしたリスクに一社だけで対応することには限界があります。
流通ISACでは、製造・卸・小売といった企業の垣根を越えて、
脅威情報やインシデント事例の共有/業界特性を踏まえたベストプラクティスの整理
実務担当者や経営層の人材育成/勉強会・演習等を通じた対応力向上
などに取り組み、流通業界全体の「集団防御力」を高めることを目指しています。
ある企業で確認された攻撃の兆候を早期に共有できれば、他社も自社環境を確認できます。
「自社で起きてから対応する」のではなく、「他社で起きたことから先回りして備える」。
石﨑氏の講演からは、セキュリティを一社のIT部門だけの課題ではなく、事業継続、さらには食品流通全体を守る課題として捉える視点が示されました。
情報提供:フロンティア AI 時代のインシデント早期検知・対応のあり方 登壇者:富士通株式会社 Uvance Wayfinders
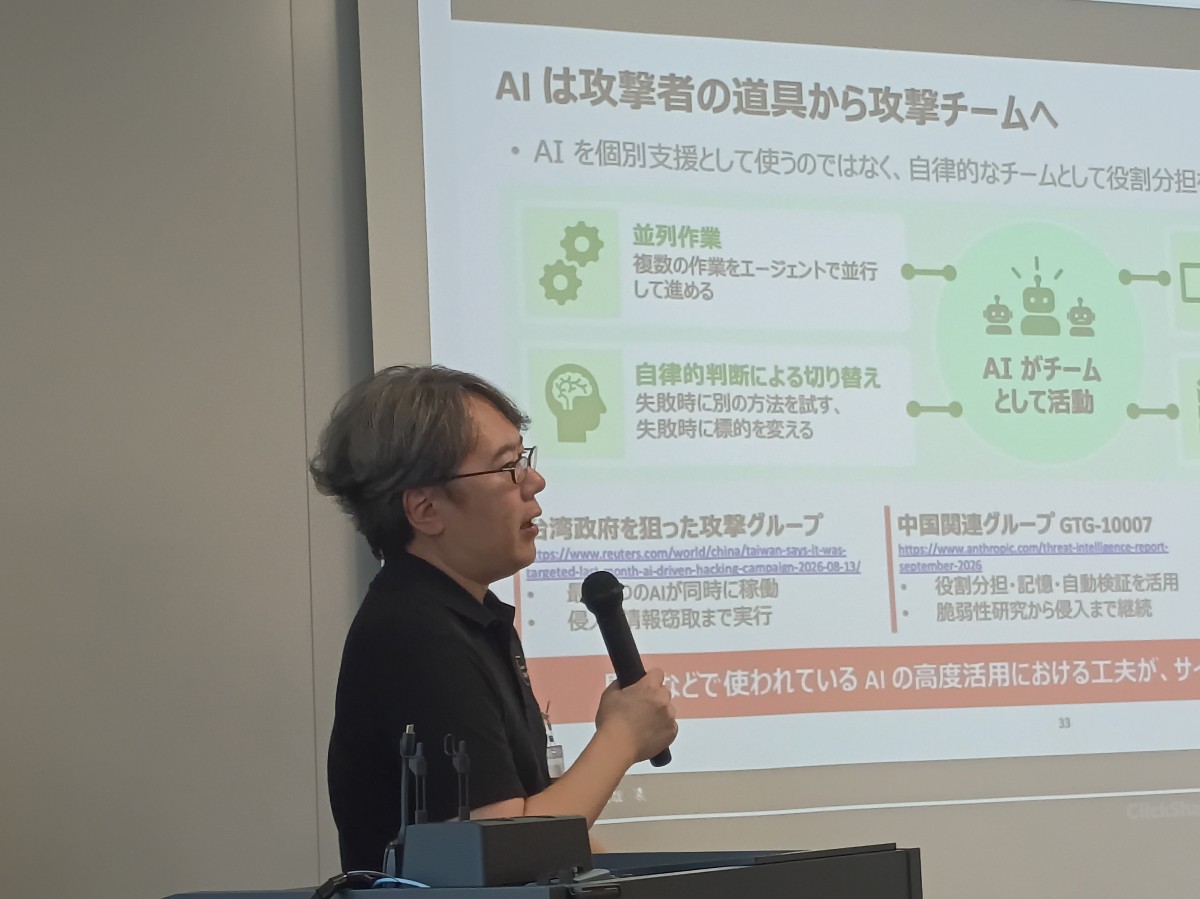
続いて、富士通 Uvance Wayfindersの中津留 勇氏からは、サイバー攻撃を取り巻く環境変化と、今後企業に求められる能動的サイバー防御(ACD:Active Cyber Defense)について紹介がありました。
中津留氏は、従来のように「攻撃を受けてから検知・対応する」だけではなく、攻撃者がどのような手法を使い、どこを狙っているのかを平時から把握し、攻撃を受ける前、あるいは侵害が拡大する前に対処する考え方が重要になっていると説明しました。
近年では、認証情報の窃取、ClickFix、ソフトウェアサプライチェーンを狙った攻撃など、既存の検知だけでは捉えにくい攻撃も広がっています。
さらに、大きな変化として紹介されたのが攻撃者側でのAI活用です。
生成AIやAIエージェントの進化によって、情報収集、脆弱性探索、攻撃コード作成、セキュリティ対策の回避方法の検討など、これまで人が時間をかけて行っていた作業が効率化・自動化される可能性があります.
攻撃が高速化すれば、防御側も「既知の攻撃を検知する」だけでは十分ではありません。
そこで重要になるのが、脅威インテリジェンス.
→自社への影響を分析
→攻撃される可能性のある箇所を仮説化
→実際に確認
→必要な対策を先回りして実施という流れです。
攻撃者から「自社はどう見えているか」
攻撃対象は、インターネットに直接公開されたシステムだけではありません。
認証情報、クラウドサービス、委託先、ソフトウェア、社内ネットワークなど、企業活動のさまざまな場所が入口になり得ます。
そこで必要になるのが、「自社にとって重要な資産は何か」「攻撃者から見たとき、どこが狙いやすいのか」という攻撃者側からの視点です。
中津留氏からは、外部の脅威インテリジェンス、Attack Surface Management、Red Teamによる攻撃者視点での検証、そして社内環境の脅威ハンティングなどを組み合わせ、攻撃の兆候を早期に把握していく考え方が紹介されました。
つまりACDとは、単に新しいセキュリティ製品を導入することではありません。
外部で何が起きているかを知り、自社に置き換えて考え、攻撃される可能性を先回りして確認する。
こうした継続的な活動そのものが、能動的サイバー防御につながります。
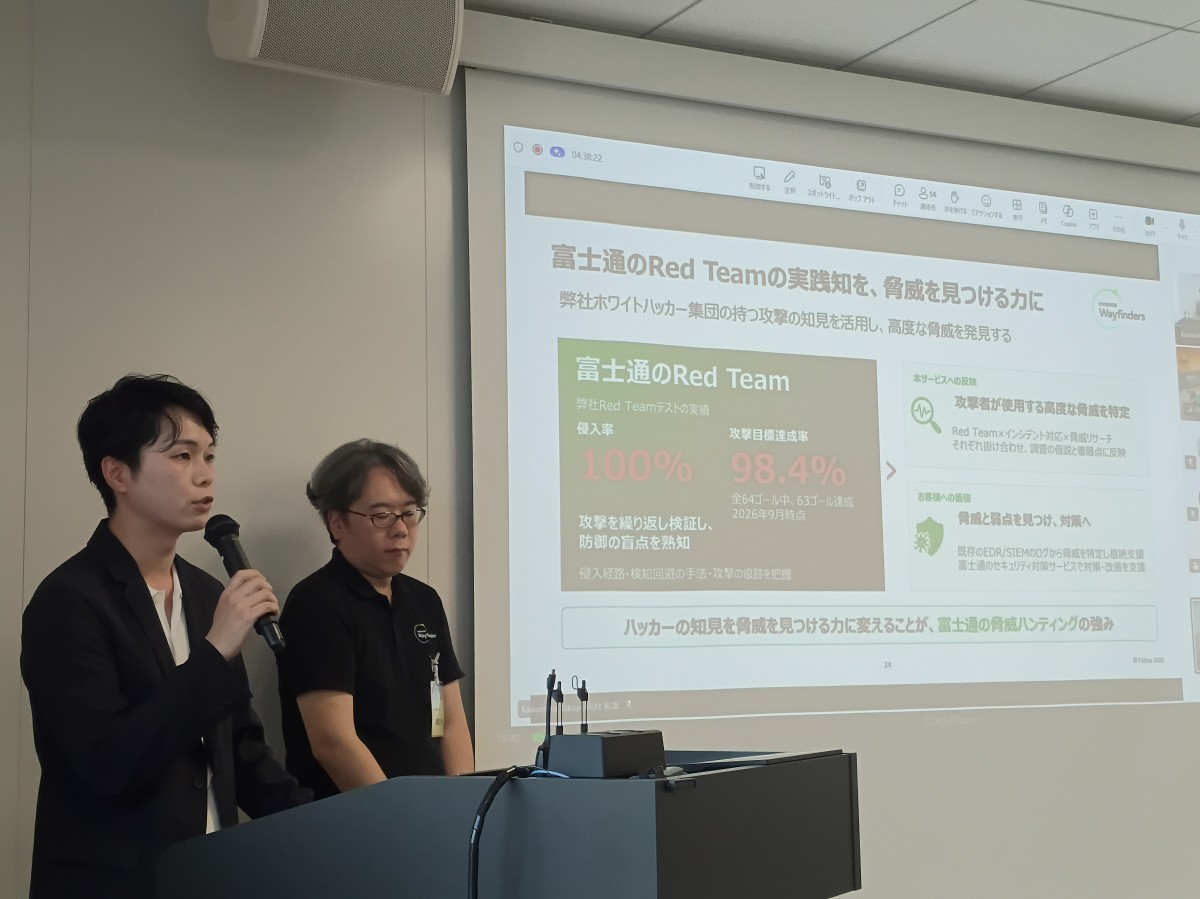
河村 拓哉氏からは、「フロンティアAI時代のインシデント早期検知・対応のあり方」をテーマに、脅威ハンティングとインシデント初動について、より実務に踏み込んだ解説がありました。
開催前特集でも紹介したとおり、脅威ハンティングで重要なのは「アラートが出ているか」だけを見るのではなく、何を確認できていて、何が見えていないのかを把握することです。
アラートを待つのではなく、自ら探しにいく
通常の監視では、EDRやSOCなどが出したアラートを起点に調査します。
一方、脅威ハンティングは、「すでに攻撃者が侵入・潜伏しているとしたら、どのような痕跡が残るだろうか」という仮説からスタートします。
例えば確認するのは、
端末の操作履歴
認証ログ
ネットワーク通信
クラウドサービスの監査ログ
管理者権限の利用状況
通常業務では使われにくいコマンドやツールなどです。
「深夜に管理者アカウントが利用されている」
「普段と違う端末から重要システムへアクセスしている」
「通常業務では利用しないコマンドが実行されている」
といった動きも、一つだけでは異常と断定できない場合があります。
しかし複数の情報を組み合わせることで、それまで見えていなかった攻撃の兆候が浮かび上がることがあります。
「ログを取っている」ことと、「見えている」ことは違う
河村氏の講演で繰り返し示されたのが、ログを取得していることと、必要なものが見えていることは同じではないという点です。
例えば、
監視対象になっていないシステムはないか
必要なログが十分な期間保存されているか
クラウドや外部委託先まで確認できるか
EDRを導入できない機器をどう監視するか
OT環境やUSB・SDカードなどの可搬媒体をどう扱うかといった部分に、見えない領域が残っている可能性があります。
特に製造業などのOT環境では、古い制御機器などに一般的なIT端末と同じ対策を適用できない場合があります。USBやSDカードも、「使わない」というルールだけでは業務が成り立たないケースがあります。
そのため、製品導入だけで解決しようとするのではなく、業務実態を踏まえて、監視、制御、運用ルールを組み合わせることが重要です。
見つけた後は「インシデント対応」へ
そして、不審な兆候を見つけた瞬間から、脅威ハンティングの次の段階であるインシデント対応が始まります。
例えば、怪しい端末を見つけた際に、自己判断ですぐ電源を切ったり、不審なファイルを削除したりすると、調査に必要な証拠を失う可能性があります。
必要なのは、兆候発見→関係者へ連絡→証拠保全→影響範囲を確認→隔離・被害拡大防止→復旧→再発防止という一連の流れを平時から準備しておくことです。
さらにAIの活用により、膨大なログや関連情報の調査を支援し、インシデント対応に必要な判断を高速化していく可能性についても紹介されました。
ただし、AIによって調査が速くなったとしても、「誰が止めるのか」「誰が復旧を判断するのか」までAI任せにはできません。
技術と組織の両方を整えることが必要です。
脅威を発見できても、その後の判断や対応が決まっていなければ被害拡大を防ぐことはできません。
端末を隔離するのか、証拠を保存するのか、影響範囲をどこまで確認するのか。さらに、誰が判断し、経営層や関係部門へどのタイミングで報告するのか。
インシデント初動では、技術的な対応だけでなく、平時から役割や判断基準を整理しておくことが要になります。
参照リンク:https://global.fujitsu/ja-JP/pr/news/2026/09/25-01
講演を「自社ならどうするか」に変える――参加企業によるディスカッション
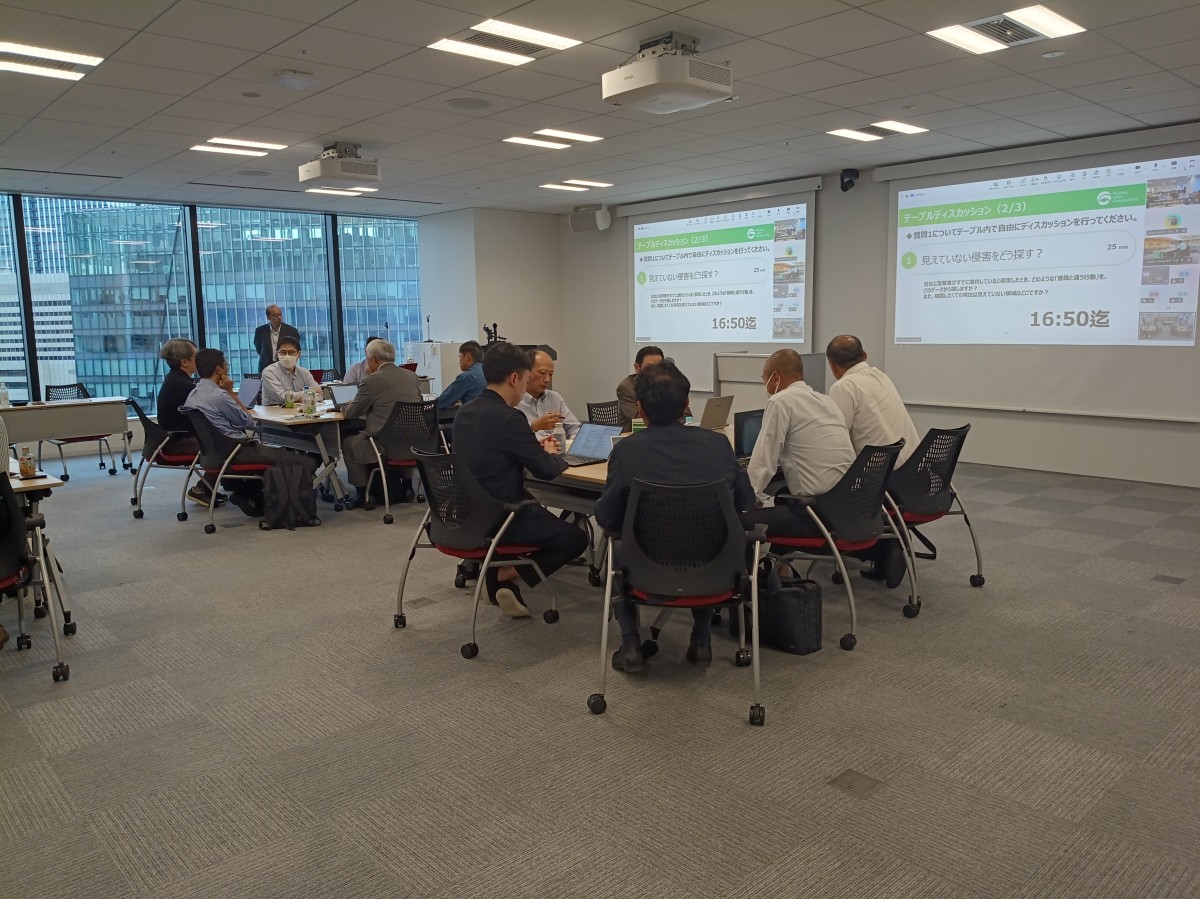
講演後は、参加企業同士でテーブルディスカッションを行いました。
最初のテーマは、自社に攻撃者がすでに潜伏していると仮定したとき、どのような「普段と違う行動」を、どのデータから探しますか?また、確認したくても現在は見えていない領域はどこですか?という問いです。
議論では、EDRやSIEM、ネットワークログなどを利用して調査する仕組みを整えている一方、「そもそも収集できていないログがある」「どこまでログを取れば十分なのか分からない」「アラートが出た後、どの時点でインシデントとして扱うか判断が難しい」といった課題も共有されました。
特にOT環境を持つ企業からは、古い制御機器へのEDR導入の難しさや、USB・SDカードなどの可搬媒体を完全には排除できない現実など、IT環境だけでは見えにくい実務上の課題も挙がりました。
もう一つ議論になったのが、事業継続とバックアップです。
ITシステムが停止しても一部の業務は手作業で代替できる一方、製造、品質検査、物流など、システム停止がそのまま事業停止につながる領域もあります。
バックアップ環境を用意するだけではなく、「本当に切り替えられるのか」「復旧手順を実際に試しているか」「現場を含めて訓練できているか」まで確認する必要があります。
一方、訓練には人員や費用が必要であり、業務を止めて検証することが難しいという現実的な悩みも共有されました。
こうした議論から、セキュリティ対策は技術だけではなく、業務、BCP、組織、経営判断まで含めて考える必要があることが改めて浮き彫りになりました。
【今回のTopics:「知る」→「探す」→「判断する」→「動く」】
今回の部会では、3つの異なる視点からサイバーセキュリティを考えました。
石﨑氏:食品流通・事業継続の視点から「何を守るのか」を考える
中津留氏:攻撃者・外部脅威の視点から「何が狙われているのか」を知る
河村氏:自社環境の中から「見えていない侵害」を探す
参加者ディスカッション:自社では何が見えていないのか、見つけた後にどう動くのかを考える
この一連の流れを通じて見えてきたのは、「セキュリティ製品を導入しているから安心」という考え方から一歩進む必要があるということです。
重要なのは、何を守るのか。何が狙われているのか。何が見えていないのか。見つけたら誰がどう動くのか。までを平時から考えておくことです。
「侵入させない」対策に加え、「侵入されているかもしれない」という前提で探し、早期に判断し、被害を最小化する。
今回のセキュリティ部会は、各社が自社の検知・対応体制を改めて振り返る機会となりました。