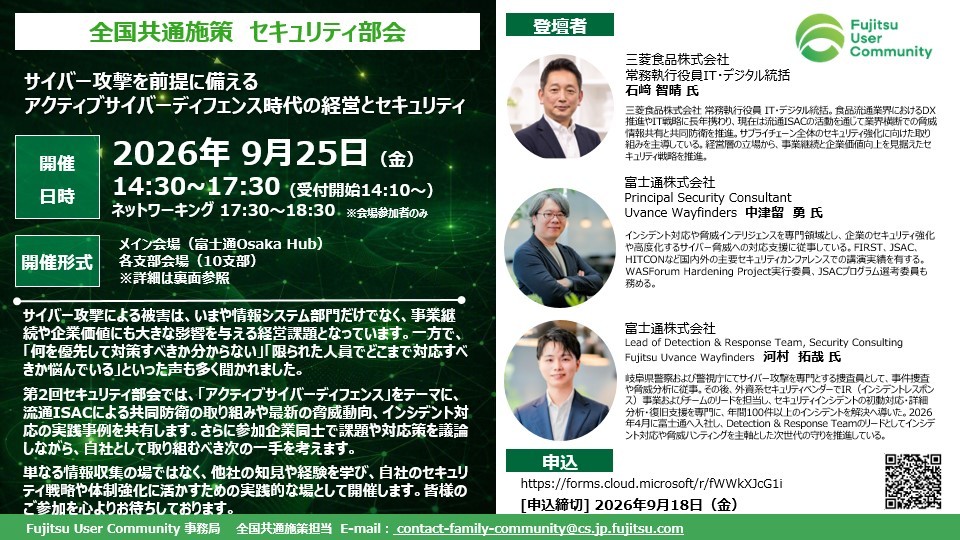
第2回「セキュリティ部会」開催前特集
流通ISAC×富士通が考える 能動的サイバー防御(ACD)の実践と脅威ハンティング
サイバー攻撃への備えとして、EDRやSOCなどの監視体制を整えている企業は増えています。しかし、アラートが出ていないことは、必ずしも「侵害されていない」ことを意味するわけではありません。近年は、正規アカウントや業務で使われるツールを悪用し、通常の操作に紛れて活動する攻撃もあります。こうした動きは、既存のアラートだけでは捉えにくい場合があります。
第2回セキュリティ部会では、能動的サイバー防御(ACD: Active Cyber Defense)を一つの切り口として取り上げる予定です。ACDは、攻撃を受けてから対応するだけでなく、平時から脅威情報を把握し、侵害の兆候を早期に捉え、被害を最小化するための考え方です。
当日は、流通ISACから業界としての備えや情報共有の観点が示される見込みです。富士通からは、ACDに関連する実践的なアプローチの一例として、脅威ハンティングやインシデント対応をご紹介します。
本記事では、当日の理解を深めるために、ACDと関係の深い脅威ハンティングの基本を整理し、講師にも早期検知・対応の考え方を聞きました。
ACD を実践するための脅威ハンティングとは?
ACDを自社の備えに落とし込むには、業界全体での情報共有や共同対処の視点と、自社環境の中で早期に兆候を見つけて対応につなげる視点の両方が必要です。その実践的な考え方の一つが、脅威ハンティングです。
脅威ハンティングは、アラートが出るのを待つだけでなく、「すでに侵害されている可能性がある」と考えて、ログ、端末、ネットワーク、認証情報、クラウド監査ログなどから不審な兆候を探す取り組みです。既存の監視や検知を否定するものではなく、EDRやSOCなどで得られる情報を活用しながら、アラートだけでは見えにくい領域を補完する考え方です。脅威ハンティングについては、当日講演を担当する富士通の河村 拓哉氏がdigital FITに寄稿した「アラートゼロに潜む安心の盲点 金融機関にいま求められる脅威ハンティングとは」でも紹介されています。参考:アラートゼロに潜む安心の盲点 金融機関にいま求められる脅威ハンティングとは|digital FIT
アラート起点の監視と脅威ハンティングの違い
|
観点 |
アラート起点の監視 |
脅威ハンティング |
|
起点 |
検知ルールやアラート |
攻撃者の行動に関する仮説 |
|
主な動き |
発生したアラートを調査する |
侵害の可能性を前提に兆候を探す |
|
役割 |
既知の脅威や明確な異常を捉える |
アラートに出にくい兆候を探す |
脅威ハンティングは、製品を導入すれば自動的に完了するものではありません。仮説を立て、必要な情報を確認し、見つかった兆候を対応につなげる一連の活動を、受け身ではなく能動的に実施する活動と捉える必要があります。
|
ステップ |
内容 |
|
仮説を立てる |
攻撃者がどのように侵入・潜伏している可能性があるかを考える |
|
データを確認する |
端末、認証、ネットワーク、クラウドなどの情報を確認する |
|
兆候を探す |
通常業務では説明しにくい動きや、複数情報を組み合わせた違和感を確認する |
|
対応につなげる |
必要に応じてインシデント対応へ移行し、影響範囲の確認、証拠保全、被害拡大防止、再発防止を進める |
講師に聞く:早期検知・対応の実践に向けて
第2回セキュリティ部会では、河村 拓哉氏による講演「フロンティアAI時代のインシデント早期検知・対応のあり方」が予定されています。開催に先立ち、脅威ハンティングや早期対応で押さえておきたい視点を聞きました。
― 今回の部会で、特に伝えたいポイントは何ですか。
河村氏:脅威ハンティングを、特別な分析手法としてではなく、自社の検知・対応体制を見直すための考え方として捉えていただきたいです。アラートが出ているかどうかだけでなく、どのログを確認できているのか、見えていない領域はどこかを考えることが重要です。
― 脅威ハンティングでは、具体的に何を見るのでしょうか。
河村氏:一つのログや一つのアラートだけではなく、複数の情報を組み合わせて見ます。端末の操作、認証ログ、ネットワーク通信、クラウドサービスの監査ログなどを横断的に確認し、「通常とは異なる動き」がないかを探します。たとえば、深夜帯に管理者アカウントが使われている、普段とは異なる端末から重要システムへアクセスしている、業務では通常使わないコマンドが実行されている、といったものです。単体では見逃される情報でも、組み合わせて見ると攻撃の兆候が見えてくることがあります。
― 不審な動きが見つかった場合、何が重要になりますか。
河村氏:早く気づけても、その後の初動を誤ると被害が広がる可能性があります。重要なのは、組織で定めたインシデント対応手順に従い、証拠を保全しながら影響範囲を確認することです。自己判断で端末の電源を切ったり、データを削除したりすると、調査に必要な情報が失われる場合があります。不審な兆候を見つけたときに、誰に連絡し、誰が判断し、どのように被害拡大を防ぐのかを、平時から決めておくことが大切です。当日は実際のインシデント対応ですべきことや考え方を踏まえ、具体的な内容をお話しをする予定です。
― 参加者に持ち帰ってほしいことは何ですか。
河村氏:「自社では何を監視しているか」だけでなく、「見えていないものはないか」という視点です。監視を外部に委託している場合でも、任せる側がこの視点を持っているかどうかで、セキュリティ運用の質は変わります。脅威ハンティングは、特別な大企業だけの取り組みではありません。自社にとって重要なシステム、守るべき情報、取得できているログ、対応できる体制を見直すきっかけになります
自社のセキュリティ対策向上につなげるために
本部会では、ACDや脅威ハンティング、インシデント発生時の初動対応などについて、講演を通じて考え方を学ぶだけでなく、参加企業同士や富士通の参加者を交えて意見交換する時間も予定しています。各社が直面しやすい論点について議論することで、自社の体制を見直すヒントを得られる機会になります。ぜひ本部会を、講演を聞くだけでなく、自社の課題を持ち寄り、他社や富士通との議論を通じて次の一手を考える機会としてご活用ください。
「アラートを待つセキュリティ」から、「自ら脅威を探し、早期に見つけるセキュリティ」へ。
ランサムウェア対策、脅威ハンティング、EDR・SOC運用、インシデント対応などに関心をお持ちの皆さまに、自社のセキュリティ対策を見直す機会としてご活用いただければ幸いです。
第2回セキュリティ部会お申込先はこちら
第1回セキュリティ部会開催レポート